“추론 API에 키를 걸면 외부에 열어도 되나요?” 키를 설정했어도 공개 전에는 키가 적용되는 경로와 직접 접속 가능한 포트를 확인해야 합니다. 접속을 허용할 망과 TLS 전송 보호도 따로 판단해야 합니다.
비슷한 API 이름도 보호 범위는 다릅니다
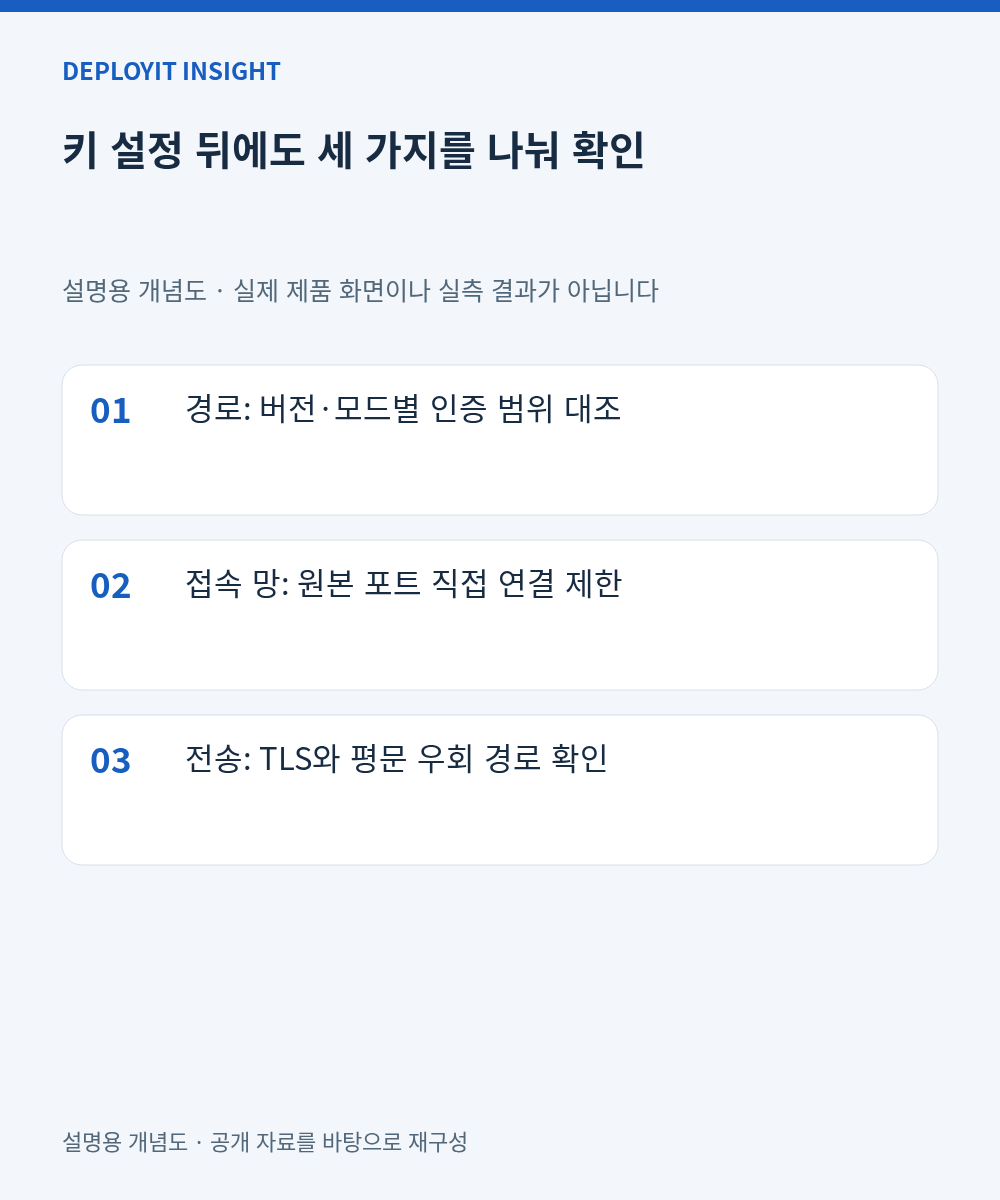
vLLM 프로젝트의 공식 보안 문서는 키 설정 시 /v1/score는 인증 적용 경로로, /score는 예외 경로로 설명합니다. 확인한 공식 문서 기준이며, 실제 설치 버전과 서버 모드에 따라 경로의 존재와 동작을 대조해야 합니다. 필요한 경로만 프록시에서 허용하는 구성을 검토하세요.
정상 응답과 접근 차단은 나눠 검사하세요
프록시 주소로 응답을 받았다면, 프록시를 거치지 않는 접속 경로가 남는지도 살펴보세요. 원본 API 포트에 직접 도달하는 것은 프록시 통제를 거치지 않는다는 뜻이지, 원본의 인증까지 반드시 우회한다는 뜻은 아닙니다.
허용 망에서는 승인 키로 정상 요청이 성공하고 무키·잘못된 키는 거부되는지 검사합니다. 비허용 망에서는 유효 키가 있어도 원본 포트에 연결되지 않아야 합니다. 404 하나로 안전을 판정하지 말고, 인증 거부와 네트워크 연결 차단을 구분해 기록하세요.
설치·변경·복원 때 받을 확인 기록
새 Ubuntu VM은 관리자 권한·접속 경로·DNS·인증서부터 준비합니다. 사이트·노드·IP·FQDN·허용 망은 한 설정 원본에서 관리하고 비밀은 별도 저장소로 분리하세요. TLS 인증서의 이름·유효기간·신뢰 체인과 평문 우회 경로도 점검 대상입니다.
신규 전체 설치본에는 고정 버전·설정·기동·복원 절차를, 기존 업데이트본에는 출발 버전·변경분·설정 이관·복귀 조건을 받으세요. 영향 있는 변경 전에는 기존 개발·데이터·사용자 수정을 보존하는 복구 가능한 백업을 확보합니다.
OWASP 지침에 따라 키·쿠키·민감한 업무 원문을 로그에 남기지 않으면서, 허용·거부 기록이 중앙 로그에 도착하는지 검사합니다. 키 교체 후 새 키 성공·폐기 키 거부를 확인하고, 백업을 격리 복원한 뒤 현재 접근 정책을 적용해 같은 검사를 반복하세요.
운영 이관 범위를 상담할 때는 이 확인 기록을 함께 요청하세요. 디플로이아이티는 공개 회사 소개에서 인프라 설계·구축·운영 이관을 안내하며, 개별 추론 API의 적용 범위는 별도 협의가 필요합니다.
공식 근거(2026-11-06 확인): vLLM 보안 문서 · OWASP 로그 지침 · OWASP 비밀 관리 지침. 인프라 상담