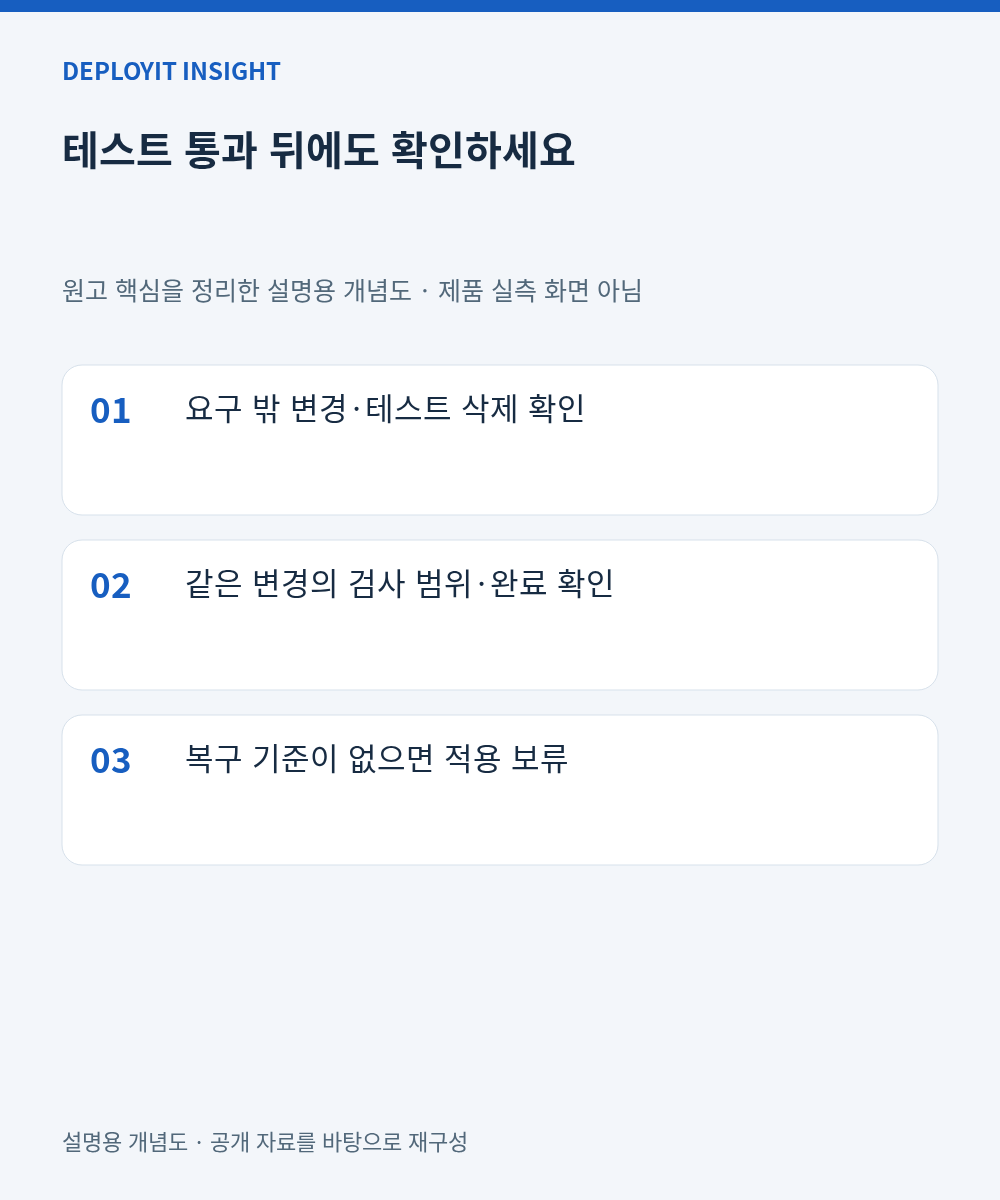
AI가 고친 코드의 테스트가 통과했어도 바로 적용하지 마세요. 요구하지 않은 변경과 테스트 삭제·건너뛰기를 살피고, 같은 변경을 검사했는지와 되돌릴 방법을 확인하세요.
가상 수량 함수로 확인 항목을 정하세요
허용된 AI 서비스와 제공 가능한 코드인지 먼저 확인하세요. 실제 키·고객명·내부 주소 대신 처음부터 만든 가상 데이터로 다음처럼 요청할 수 있습니다.
Python 3에서 정수 수량 1~100만 받는 함수를 제안해 주세요. 1·100은 허용하고 0·101·문자열 "3"·None·빈 문자열·True·False는 거부하세요. 새 의존성·네트워크 호출·파일 접근은 추가하지 말고 기존 테스트를 유지하세요.
직접 실행한 결과가 아닌 설명용 예시입니다. 반환값과 오류 처리 방식도 먼저 정한 뒤, 기대 조건별 테스트를 실행하고 기존 동작이 유지되는지 확인하세요.
GitHub의 생성 코드 검토 가이드는 테스트·정적 분석과 함께 요구 일치, 의존성, 사람 검토를 안내합니다. 변경 내역에서 요청하지 않은 파일 수정과 실패 테스트의 삭제·건너뛰기도 확인하세요.
경고가 없을 때도 검사 범위를 보세요
GitHub push protection은 일부 지원 패턴을 검사하며, 큰 push의 검사 시간 초과 등으로 차단하지 못할 수 있습니다. 경고가 없더라도 검사 대상·지원 유형·완료 여부를 확인하세요. 저장소 검사는 AI에 보내기 전 입력 검토를 대신하지 않습니다.
Copilot cloud agent 자동화 문서는 세션이 저장소 접근자에게 보이므로 프롬프트에 비밀·민감정보를 넣지 말라고 안내합니다. 이를 모든 AI 서비스의 보관 정책으로 일반화할 수는 없습니다.
검사한 변경 식별자·명령·환경·종료 상태를 기록하세요. 미실행·시간 초과·요구 밖 변경 또는 복구 기준 부재이면 적용을 보류하세요. 영향 있는 변경 전에는 기존 사용자 수정을 보존하고 복구 가능한 백업과 복원 절차를 확인하는 것이 이 글의 운영 제안입니다.
공식 근거: GitHub 생성 코드 검토 · 비밀검사 범위 · cloud agent 입력 주의. 인프라 변경 준비가 필요하면 디플로이아이티에 운영 환경을 상담하세요.